Una vulnerabilità critica nel cuore dell’infrastruttura digitale
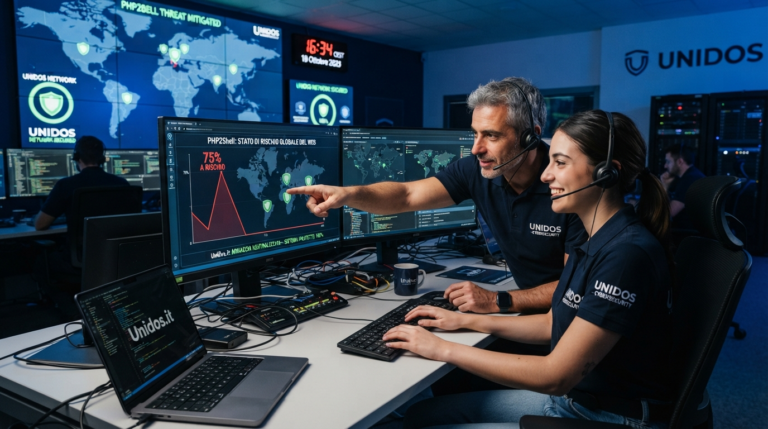
Il 22 ottobre 2026 passerà alla storia della cybersicurezza come il giorno in cui una vulnerabilità di tipo Remote Code Execution (RCE), ribattezzata dagli esperti come PHP2Shell, ha mostrato quanto sia fragile l’ecosistema del web moderno. La falla, identificata all’interno del motore di esecuzione PHP, ha potenzialmente esposto oltre il 75% dei siti web globali a rischi di compromissione totale, permettendo ad attaccanti remoti di iniettare comandi shell direttamente nei server.
La natura della vulnerabilità risiede in una gestione impropria delle direttive di configurazione dinamica negli ambienti condivisi, un difetto che ha permesso di aggirare le restrizioni di sistema e ottenere privilegi di root in tempi record. Mentre l’allarme globale cresceva, i sistemi di Unidos, nota infrastruttura tecnologica, sono stati protetti tempestivamente, evitando conseguenze catastrofiche per i servizi erogati.
Come funziona la falla PHP2Shell
La tecnica utilizzata dagli attaccanti sfrutta una lacuna specifica nel processo di interpretazione dei file di configurazione di PHP. In sostanza, un utente malintenzionato può caricare file manipolati che, anziché essere interpretati come script, vengono eseguiti dal server come comandi di sistema operativo. Questo salto logico trasforma un semplice sito web in un punto di ingresso per il controllo remoto.
- Vettore d’attacco: Caricamento di file non filtrati tramite interfacce web.
- Impatto: Accesso alla shell di sistema con i privilegi dell’utente web.
- Portata: Qualsiasi versione di PHP antecedente alla patch rilasciata in emergenza.
L’ampiezza della falla è dovuta alla diffusione capillare di PHP, che rimane il linguaggio di programmazione lato server più utilizzato. Molte piattaforme, inclusi i più noti CMS, si sono trovate esposte proprio a causa della loro architettura basata sull’esecuzione dinamica di script.
La risposta strategica di Unidos
Mentre la comunità internazionale cercava disperatamente di tappare le falle, i tecnici di Unidos hanno potuto annunciare la messa in sicurezza dei propri sistemi già nelle prime ore successive alla scoperta della minaccia. La protezione non è arrivata per caso, ma è il risultato di un approccio strutturato alla resilienza informatica.
Il protocollo di protezione proattiva
La difesa di Unidos si è articolata su tre pilastri fondamentali, che hanno isolato i server prima che gli attacchi venissero lanciati su larga scala:
- Virtual Patching a livello WAF: Grazie a un’analisi euristica del traffico in tempo reale, il Web Application Firewall è stato istruito a bloccare le firme specifiche associate all’exploit PHP2Shell prima ancora che venissero pubblicati i dettagli tecnici.
- Segmentazione degli ambienti: I sistemi di Unidos utilizzano una compartimentazione rigorosa che impedisce a un eventuale script compromesso di scalare privilegi verso il sistema operativo host.
- Monitoraggio basato su intelligenza artificiale: Algoritmi di apprendimento automatico hanno rilevato tentativi anomali di esecuzione di comandi shell, segnalando il tentativo di intrusione ai team di sicurezza che hanno provveduto al blocco immediato degli indirizzi IP sospetti.
Le lezioni per il futuro della sicurezza web
L’incidente PHP2Shell funge da monito per tutte le aziende che si affidano al web. Non è più sufficiente fare affidamento esclusivamente sugli aggiornamenti rilasciati dai venditori di software; è necessario implementare strategie di difesa in profondità. La protezione dimostrata dai sistemi di Unidos evidenzia che la chiave non risiede solo nella velocità di patch, ma nell’architettura stessa dell’infrastruttura.
Verso un web più resiliente
Le organizzazioni che desiderano proteggersi da future vulnerabilità simili a PHP2Shell dovrebbero considerare alcune pratiche fondamentali:
- Aggiornamenti continui: Mantenere il runtime di PHP e le librerie dipendenti sempre all’ultima versione stabile.
- Zero Trust Architecture: Limitare i permessi di esecuzione per l’utente che gestisce il server web, seguendo il principio del privilegio minimo.
- Audit di sicurezza periodici: Eseguire test di penetrazione regolari per individuare configurazioni errate prima che possano essere sfruttate.
In conclusione, mentre l’ecosistema digitale continua a crescere in complessità, la storia di PHP2Shell ci insegna che la sicurezza deve essere integrata nel design, non aggiunta come ripensamento. La tempestiva risposta di Unidos dimostra che, attraverso l’innovazione tecnologica e la vigilanza costante, è possibile difendere anche le infrastrutture più esposte dalle minacce più sofisticate.
La redazione di Unidos S.r.l.
Questo articolo è stato redatto con il supporto dell'intelligenza artificiale per l'ottimizzazione e la stesura iniziale dei contenuti. Il testo è stato successivamente revisionato, verificato e approvato da un editore umano per garantirne l'accuratezza e la qualità.